

概要
デフォルトでは、MoEngage は個人を特定できる情報(PII)の保護に使用する暗号化キーを生成および管理します。Bring Your Own Key (BYOK) を使用すると、マスター暗号化キーを直接管理できます。これにより、MoEngage を含め誰も、お客様のキーを介さずにユーザーの PII にアクセスできなくなります。情報BYOK は PII データ暗号化のアドオンです。MoEngage チームによる手動での有効化が必要です。開始するには、カスタマーサクセスマネージャーまたは MoEngage サポートにお問い合わせください。
どちらのバリアントも、同じエンベロープ暗号化モデルを基盤としています。マスターキーが短期間有効なデータキーを保護し、そのデータキーが実際の PII フィールドを暗号化します。ほとんどのエンタープライズおよび規制対象のお客様には、マスターキーが AWS 環境から外に出ないことを保証できる Cross-Account KMS をお勧めします。
仕組み
MoEngage は、次の 2 層モデルであるエンベロープ暗号化を使用します。- データキー: 実際の PII フィールド(メールアドレスや電話番号など)を暗号化する一時的な AES-256-GCM キーです。
- マスターキー: データキーを保護するために使用されるお客様のキーです。Cross-Account KMS では、お客様の AWS アカウント内に保持されます。Customer-Provided Key では、MoEngage がこれを MoEngage の AWS KMS に保存します。
データの取り込み
ユーザーデータが MoEngage に到着すると、次の処理が行われます。- MoEngage は、適切な KMS(AWS または MoEngage)からマスターキーを取得します。
- システムはデータキーを生成し、AES-256-GCM を使用して PII フィールドを暗号化します。
- MoEngage は、暗号化された PII と暗号化されたデータキーをデータベースにまとめて保存します。
- システムは平文のデータキーを直ちに破棄します。平文のデータキーが永続化されることはありません。
キャンペーンの配信
MoEngage が PII フィールドを使用するキャンペーンを送信すると、次の処理が行われます。- MoEngage は、暗号化された PII と暗号化されたデータキーをストレージから取得します。
- MoEngage は(KMS を介して)マスターキーを呼び出し、データキーを復号します。
- データキーは、メッセージ配信の間のみ、メモリ内で PII を復号します。
- システムは、メッセージ送信後直ちに復号された PII とデータキーの両方を破棄します。
前提条件
前提条件開始する前に、次の要件を満たしていることを確認してください。
- ワークスペースで PII データ暗号化を有効にします。
- 暗号化は一度有効にすると無効にできないこと、および過去のデータは遡って暗号化されないことについて、書面で承認します。
- Customer-Provided Key の場合: base64 文字列としてエンコードされた 256 ビットの AES キー(正確に 32 バイト)を用意します。
- Cross-Account KMS の場合、次の条件を満たしていることを確認します。
- AWS Key Management Service (KMS) にアクセスできる有効な AWS アカウント。
- カスタマー管理キー(CMK)を作成および管理する権限。
- Symmetric、Encrypt/Decrypt の用途、Origin: AWS_KMS、Multi-Region: Disabled、State: Enabled として設定されたキー。
BYOK の設定
BYOK を設定するには、選択したバリアントに応じて以下の手順に従ってください。- オプション A: Customer-Provided Key
- オプション B: Cross-Account KMS
オプション A: Customer-Provided Key
ステップ 1: キーを生成します。 base64 文字列としてエンコードされた 256 ビットの AES キーを生成するには、OpenSSL などのツールを使用します。次の例に示すように、キーは正確に 32 バイトである必要があります。- OpenSSL
- MoEngage サポートにリクエストを送信します。
- MoEngage SecOps が(Tresorit を介して)安全なアップロードリンクを提供します。
- または、MoEngage の公開キーをリクエストし、マスターキーの暗号化バージョンを共有することもできます。
MoEngage UI から PII 暗号化を有効にする
属性の暗号化を有効にするには、次の手順を実行します。- MoEngage のサイドバーメニューで、Settings メニュー項目

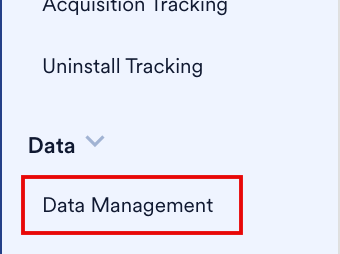
- Data management をクリックします。
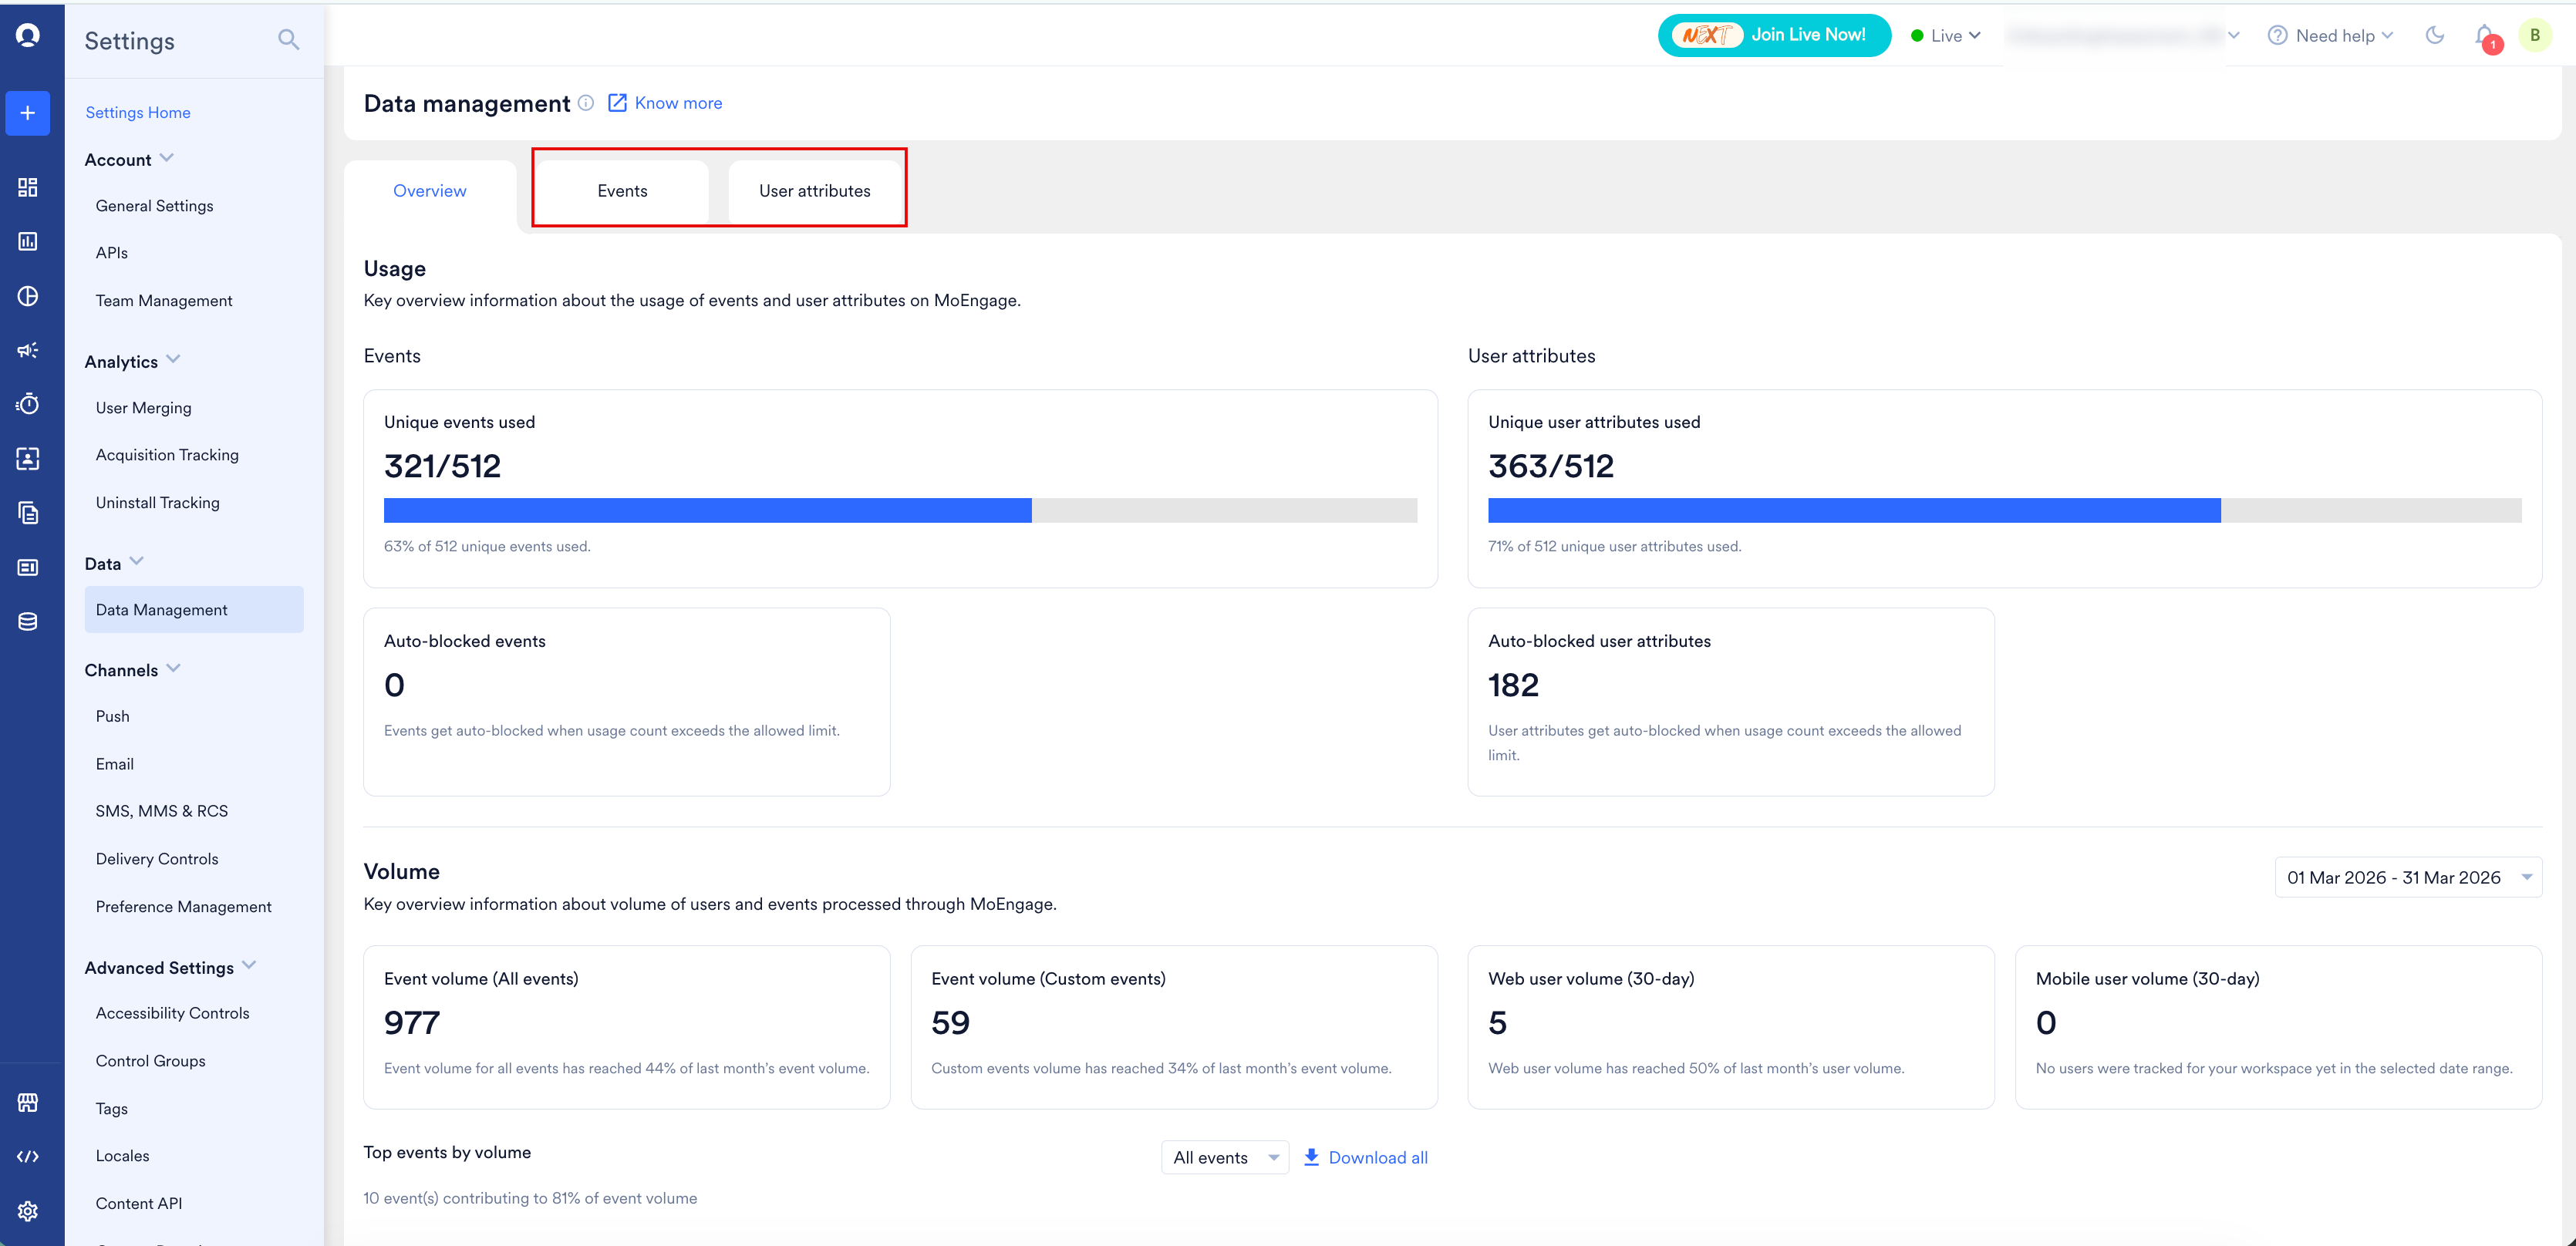
- User attributes または Event タブをクリックします。
- 属性を見つけて 省略記号(⋯) アイコンをクリックし、Edit attribute を選択します。
- Encrypt attribute トグルをオンにします。これにより、Mask attribute トグルも自動的にオンになります。
- Save and Continue をクリックします。
キーのローテーション
キーのローテーションは手動のプロセスです。マスAWS Management Consoleターキーをローテーションするには、MoEngage サポートにリクエストを送信し、新しいキーまたは ARN を提供してください。MoEngage は、新しいマスターキーを使用して保存されているすべてのデータキーを再暗号化します。BYOK と MoEngage 管理キーの比較
次の表は、利用可能なバリアントの機能を比較したものです。制限事項
BYOK 機能には次の制限事項があります。- サポートされているプロバイダーは AWS KMS のみです。Google Cloud KMS と Azure Key Vault は現在サポートされていません。
- AWS KMS の自動ローテーションスケジュールはまだサポートされていません。ローテーションは手動のプロセスです。
- フィールドレベルの暗号化にのみ適用されます。ディスクレベルおよびデータベースレベルの暗号化は別途管理されます。
- BYOK はワークスペース全体の設定です。1 つのワークスペースで BYOK と MoEngage 管理キーを混在させることはできません。
よくある質問
MoEngage はマスターキーを保存しますか(Cross-Account KMS)?
MoEngage はマスターキーを保存しますか(Cross-Account KMS)?
いいえ。マスターキーがお客様の AWS アカウントから外に出ることはありません。
アクセスを取り消すとどうなりますか?
アクセスを取り消すとどうなりますか?
キャッシュの有効期限(30 分)が切れると、MoEngage は PII を復号できなくなります。
どの暗号化アルゴリズムが使用されていますか?
どの暗号化アルゴリズムが使用されていますか?
MoEngage は AES-256-GCM を使用しています。